Gaming-Konten mit Sicherheitsschlüssel schützen: Mehr Sicherheit als nur ein Passwort
Dein Gaming-Konto ist längst mehr als ein Benutzername mit einer Spielesammlung dahinter. Daran hängen gekaufte Titel, seltene Skins, Ranglistenfortschritte, Freundeslisten, Chatverläufe, Guthaben, Zahlungsdaten und oft auch verbundene Konten. Wird ein solches Konto übernommen, geht es deshalb nicht nur um ein verlorenes Passwort. Angreifer können Gegenstände verkaufen, deine Kontakte täuschen, gespeicherte Zahlungsmethoden missbrauchen oder dich mit einem geänderten Wiederherstellungsweg dauerhaft aussperren. Besonders unangenehm ist, dass viele Kontoübernahmen nicht mit einem spektakulären technischen Angriff beginnen, sondern mit einer gefälschten Login-Seite, einer manipulierten Direktnachricht oder einem Passwort, das bereits bei einem anderen Dienst gestohlen wurde.
Ein langes und einzigartiges Passwort bleibt wichtig, löst aber nicht jedes Problem. Wenn du es auf einer gefälschten Website eingibst, kennen Kriminelle es trotzdem. Auch ein Einmalcode aus einer SMS oder einer Authenticator-App kann durch geschicktes Social Engineering abgefragt werden. Ein FIDO2-Sicherheitsschlüssel setzt genau an dieser Schwachstelle an. Er bestätigt die Anmeldung über eine kryptografische Funktion und prüft dabei, ob du dich tatsächlich auf der echten Website befindest. Eine Phishing-Seite kann dein Passwort kopieren, aber sie kann die für die richtige Domain erzeugte kryptografische Antwort normalerweise nicht für sich verwenden.
Für Gamer bedeutet das: Du ergänzt den Kontoschutz nicht einfach um eine weitere Zahl, sondern um einen physischen Gegenstand. Der Schlüssel muss bei der Anmeldung eingesteckt, berührt oder per NFC an ein kompatibles Smartphone gehalten werden. Das ist schnell erledigt und benötigt in der Regel weder Akku noch eine eigene Internetverbindung. Gleichzeitig bleibt deine Aufmerksamkeit wichtig, denn der Schlüssel verhindert keine Schadsoftware und ersetzt keinen vorsichtigen Umgang mit Links.
In diesem Ratgeber erfährst du, wie FIDO2 und Passkeys funktionieren, welche Anschlüsse und Zusatzfunktionen sinnvoll sind und warum ein Ersatzschlüssel genauso wichtig ist wie der erste. Außerdem bekommst du eine praktische Orientierung für die Auswahl eines passenden Modells, damit du deine wichtigsten Konten nicht nur theoretisch, sondern im täglichen Gaming-Alltag zuverlässig absicherst.
Warum Gaming-Konten besonders attraktiv für Angreifer sind
Bei der Sicherheit von Gaming-Konten denken viele zuerst an den Wert einzelner Spiele. Für Angreifer ist jedoch häufig die Kombination aus mehreren Informationen interessant. Ein kompromittierter Account kann Hinweise auf deine E-Mail-Adresse, deinen echten Namen, Zahlungswege, Kaufhistorien oder weitere Plattformen liefern. Wenn du denselben Benutzernamen und ein ähnliches Passwort auf mehreren Diensten verwendest, wird aus einem einzelnen Datenleck schnell eine Kettenreaktion. Auch ein Discord- oder Community-Konto ist wertvoll, weil Angreifer darüber glaubwürdige Nachrichten an Freunde schicken und weitere Opfer zu gefälschten Turnier-, Giveaway- oder Handelsseiten locken können.
Phishing ist dabei eine der größten Gefahren. Typische Köder sind Warnungen vor einem angeblichen Anti-Cheat-Verstoß, ein vermeintliches Geschenk, ein Turnierlink, eine Handelsbestätigung oder ein Angebot für kostenlose In-Game-Währung. Die Seite sieht dem bekannten Launcher oder Webportal oft zum Verwechseln ähnlich. Ein Passwortmanager kann dich durch die Domain-Prüfung schützen, sofern du seine Hinweise beachtest. Ein FIDO2-Schlüssel geht noch einen Schritt weiter: Die Anmeldung ist kryptografisch an die echte Webadresse gebunden. Auf einer nachgebauten Domain kann der Schlüssel nicht einfach dieselbe gültige Antwort erzeugen.
Das bedeutet nicht, dass du jeden Link bedenkenlos öffnen solltest. Ein Sicherheitsschlüssel verhindert nicht, dass du Schadsoftware installierst, private Daten preisgibst oder einen Angreifer freiwillig als Kontoinhaber bestätigst. Er reduziert aber das Risiko eines der häufigsten Angriffsszenarien erheblich. Ergänzend solltest du Benachrichtigungen über neue Logins aktivieren, Sitzungen regelmäßig kontrollieren, Wiederherstellungsdaten aktuell halten und für jeden wichtigen Dienst ein eigenes Passwort nutzen.
Gerade bei wertvollen Gaming-Konten lohnt sich ein mehrschichtiger Schutz. Dazu gehören ein Passwortmanager, aktuelle Software, eine aktivierte Mehrfaktor-Authentifizierung und ein Plan für den Verlust des Hauptgeräts. Der Hardware-Schlüssel sollte dabei die wichtigste Barriere nach dem Passwort oder, wenn der Dienst es erlaubt, anstelle des Passworts bilden. So wird ein einzelner gestohlener Zugang nicht automatisch zum vollständigen Kontrollverlust über deine digitale Spielumgebung.
FIDO2, U2F und Passkeys einfach erklärt
FIDO2 ist kein einzelnes Produkt, sondern ein offener Standard für sichere Anmeldungen. Im Browser spielen dabei WebAuthn und CTAP eine wichtige Rolle. WebAuthn verbindet die Website mit dem Authentifikator, während CTAP die Kommunikation zwischen Computer oder Smartphone und einem externen Gerät regelt. Ein FIDO2-Schlüssel erzeugt bei der Registrierung ein Schlüsselpaar. Der private Teil bleibt auf dem Gerät und wird nicht an die Website übertragen. Der öffentliche Teil wird beim Dienst hinterlegt. Bei einer späteren Anmeldung fordert die Website eine kryptografische Signatur an, die der Schlüssel nur nach einer passenden Benutzeraktion erzeugt.
U2F, heute oft als FIDO U2F bezeichnet, ist die ältere und etwas weniger umfangreiche Variante. Sie wurde vor allem als zusätzlicher Faktor nach der Passworteingabe entwickelt. FIDO2 erweitert das Konzept und kann bei unterstützten Diensten auch passwortlose Passkeys ermöglichen. Der Begriff Passkey wird allerdings nicht immer identisch verwendet. Ein Passkey kann auf einem Smartphone, im Betriebssystem oder auf einem Hardware-Schlüssel gespeichert sein. Entscheidend ist, welche Optionen der jeweilige Dienst anbietet und wie das Konto eingerichtet wurde.
Der große Sicherheitsvorteil gegenüber einem kopierbaren Code liegt in der Bindung an den Dienst. Bei einer Authenticator-App wird ein zeitbasierter Code angezeigt, den ein Angreifer theoretisch abfragen kann. Ein FIDO2-Schlüssel bestätigt dagegen die korrekte Website und sendet nicht einfach ein universell einsetzbares Geheimnis. Für dich fühlt sich die Anmeldung meist unkompliziert an: Schlüssel einstecken, Kontaktfläche berühren oder das Smartphone an den NFC-Bereich halten.
Manche Schlüssel verlangen zusätzlich eine PIN, insbesondere wenn mehrere Passkeys gespeichert sind. Der Standard schützt dennoch nur dort, wo der Anbieter FIDO2 oder Sicherheitsschlüssel wirklich unterstützt. Vor dem Kauf und vor der Einrichtung solltest du deshalb die Sicherheitsoptionen deines konkreten Gaming-Dienstes prüfen. FIDO2 ist eine starke technische Grundlage, aber die praktische Sicherheit hängt ebenso von einer korrekten Registrierung, einem sicheren Wiederherstellungsweg und deinem Verhalten bei verdächtigen Nachrichten ab.


USB-A, USB-C und NFC: Welcher Anschluss passt zu dir?
Für die meisten Spieler beginnt die Auswahl mit einer scheinbar simplen Frage: USB-A oder USB-C? USB-A ist der klassische rechteckige Anschluss, der an vielen Desktop-PCs, älteren Notebooks und USB-Hubs vorhanden ist. USB-C ist kleiner, verdrehsicher und bei aktuellen Laptops, Smartphones und Tablets weit verbreitet. Wenn du ausschließlich an einem festen Gaming-PC spielst, kann USB-A ausreichen. Nutzt du dagegen ein modernes Notebook, ein Tablet oder ein Smartphone, ist USB-C oft flexibler. Ein Adapter kann zwar helfen, ist aber eine zusätzliche Fehlerquelle und nicht immer praktisch, wenn der Schlüssel direkt am Gerät bedient werden soll.
NFC erweitert die Möglichkeiten für mobile Geräte. Statt den Schlüssel physisch einzustecken, hältst du ihn an die dafür vorgesehene Stelle des Smartphones. Das ist besonders angenehm, wenn das Telefon keinen passenden USB-Anschluss bietet oder du den Schlüssel nicht aus einer Schutzhülle herausfummeln möchtest. NFC funktioniert aber nicht automatisch in jeder Situation. Der Dienst, das Betriebssystem, der Browser und die Sicherheitsfunktion müssen zusammenspielen. Außerdem kann die Position des NFC-Bereichs je nach Smartphone variieren.
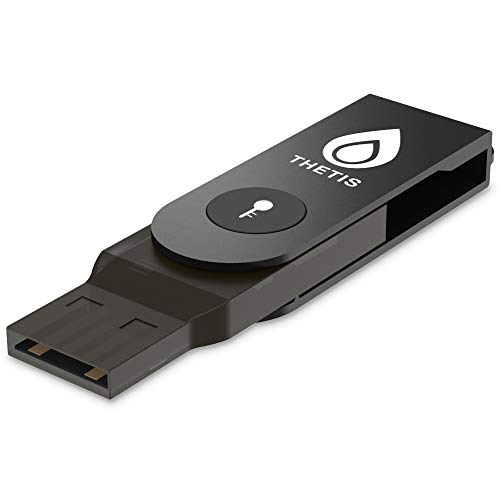
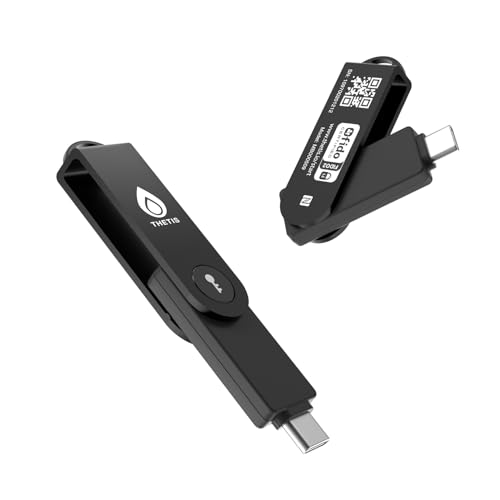
Achte außerdem auf die Bauform. Ein klappbares Metallgehäuse schützt den Anschluss beim Transport und kann verhindern, dass der Schlüssel in der Tasche beschädigt wird. Ein sehr kleiner Schlüssel verschwindet dagegen kaum sichtbar am USB-Port oder am Schlüsselbund. Robustheit ist für Gamer relevant, weil der Authentifikator nicht in einer Schublade liegen sollte, sondern bei jeder Anmeldung verfügbar sein muss. Gleichzeitig solltest du ihn nicht dauerhaft an einem öffentlich zugänglichen Rechner stecken lassen.
Eine gute Kaufentscheidung berücksichtigt daher deine gesamte Nutzung: Spielst du am Desktop, am Laptop und mobil? Haben deine Geräte USB-A, USB-C oder NFC? Willst du zusätzlich Einmalpasswörter über denselben Schlüssel verwalten? Je klarer du diese Fragen beantwortest, desto geringer ist das Risiko, ein technisch gutes, aber für deinen Alltag unpraktisches Modell zu kaufen.
So richtest du einen Sicherheitsschlüssel für dein Gaming-Konto ein
Die Einrichtung läuft bei den meisten Diensten ähnlich ab, die Bezeichnungen können aber abweichen. Melde dich zunächst über die offizielle Website oder den offiziellen Launcher an und öffne die Konto- oder Sicherheitseinstellungen. Suche nach Begriffen wie Zwei-Faktor-Authentifizierung, Sicherheitsschlüssel, Passkey, Hardware-Key oder Sicherheitsgerät. Verwende nicht den Link aus einer E-Mail oder Chatnachricht, sondern tippe die bekannte Adresse selbst ein oder nutze ein Lesezeichen. So verhinderst du, dass du bereits bei der Registrierung auf einer gefälschten Seite landest.
Wähle anschließend die Option zum Hinzufügen eines Sicherheitsschlüssels. Der Browser fordert dich auf, den FIDO2-Schlüssel einzustecken oder per NFC zu verbinden. Danach musst du normalerweise die Kontaktfläche berühren. Je nach Dienst legst du zusätzlich eine PIN für den Schlüssel fest oder bestätigst, ob das Gerät künftig als zweiter Faktor oder als passwortloser Passkey dienen soll. Vergib einen verständlichen Namen wie Hauptschlüssel Büro oder Ersatzschlüssel Tresor. Diese Bezeichnung ist später hilfreich, wenn du mehrere Geräte im Konto verwaltest.
Der wichtigste Schritt wird oft übersprungen: Registriere unmittelbar einen zweiten Schlüssel. Viele Plattformen bieten dafür eine Schaltfläche wie weiteren Sicherheitsschlüssel hinzufügen. Bewahre den Ersatzschlüssel getrennt vom Hauptschlüssel an einem sicheren, trockenen Ort auf. Teste danach beide Geräte, bevor du andere Anmeldewege entfernst. Öffne außerdem die Wiederherstellungsoptionen und speichere die vom Dienst angebotenen Notfallcodes offline.
Prüfe, ob eine hinterlegte Telefonnummer, E-Mail-Adresse oder Authenticator-App noch erreichbar ist. Erst wenn du die Anmeldung mit dem neuen Schlüssel erfolgreich getestet hast, solltest du überlegen, schwächere Methoden zu reduzieren. Bei Gaming-Konten mit hohem Wert empfiehlt es sich, auch aktive Sitzungen zu beenden und unbekannte Geräte aus der Kontoliste zu entfernen. Dokumentiere nur die Zuordnung der Schlüssel zu deinen Konten, niemals geheime private Schlüssel oder Notfallcodes in ungeschützten Notizen.
- Offizielle Konto-Webseite oder offiziellen Launcher öffnen und die Sicherheitsoptionen aufrufen.
- FIDO2-Sicherheitsschlüssel, Passkey oder Hardware-Key auswählen.
- Schlüssel per USB-A, USB-C oder NFC verbinden und die Kontaktfläche berühren.
- Dem registrierten Schlüssel einen eindeutigen Namen geben.
- Sofort einen zweiten Schlüssel als Ersatz registrieren.
- Notfallcodes offline sichern und die Wiederherstellung testen.
- Eine Testanmeldung durchführen und unbekannte Sitzungen kontrollieren.

FIDO2 oder TOTP: Welche zusätzliche Funktion brauchst du?
Ein reiner FIDO2-Schlüssel konzentriert sich auf eine Aufgabe: die sichere Anmeldung mit FIDO2, WebAuthn oder U2F. Das ist für viele Gaming-Konten genau richtig, weil die Bedienung schnell ist und der Schutz gegen Phishing stark ausfällt. Einige Modelle bieten darüber hinaus TOTP oder HOTP. Dabei handelt es sich um Verfahren für zeitbasierte oder ereignisbasierte Einmalpasswörter. Solche Codes kennst du möglicherweise aus einer Authenticator-App. Ein Gerät mit zusätzlicher TOTP- oder HOTP-Funktion kann mehrere Anmeldemethoden bündeln und ist für Nutzer interessant, die auch Dienste absichern wollen, die keinen FIDO2-Schlüssel akzeptieren.
Mehr Funktionen bedeuten allerdings nicht automatisch mehr Sicherheit oder mehr Komfort. Bei TOTP musst du den Code in der Regel ablesen und eingeben. Das ist sicherer als ein wiederverwendetes Passwort, aber anfälliger für Echtzeit-Phishing als FIDO2. Ein Angreifer kann versuchen, dich auf einer gefälschten Seite zur Eingabe des aktuellen Codes zu bewegen. Bei FIDO2 wird die kryptografische Antwort dagegen an die echte Domain gebunden. Für Dienste, die FIDO2 unterstützen, sollte der Hardware-Schlüssel deshalb normalerweise deine bevorzugte Methode sein.
Die Produktwahl hängt von deinem Alltag ab. Ein einfacher Security Key ist leicht verständlich, benötigt keine Batterie und bietet weniger Einstellungen, die du versehentlich falsch konfigurieren kannst. Ein vielseitiger Schlüssel mit TOTP, HOTP oder weiteren Protokollen kann dagegen als zentrale Sicherheitslösung für Gaming, E-Mail, Passwortmanager und berufliche Konten dienen. Prüfe vor dem Kauf, ob die Zusatzfunktion wirklich unterstützt wird und welche Verwaltungs-App erforderlich ist.
Manche Modelle speichern eine begrenzte Anzahl von Konten oder Passkeys. Andere bieten größere Kapazitäten, was für viele Konten hilfreich sein kann. Entscheide dich nicht nur nach der längsten Feature-Liste, sondern danach, ob du die Funktionen regelmäßig brauchst und die Einrichtung nachvollziehen kannst. Für zwei oder drei wichtige Gaming-Konten ist ein einfacher FIDO2-Schlüssel oft die übersichtlichere Lösung; bei vielen unterschiedlichen Diensten kann ein multifunktionales Modell den Verwaltungsaufwand reduzieren.

Ersatzschlüssel und Wiederherstellung richtig planen
Ein Hardware-Schlüssel schützt dein Konto nur dann zuverlässig, wenn du ihn im Notfall nicht verlierst. Genau deshalb solltest du die Ersatzstrategie von Anfang an planen. Der Hauptschlüssel kann an deinem Schlüsselbund oder an einem sicheren Platz am Gaming-Schreibtisch liegen. Der Ersatzschlüssel gehört dagegen nicht in dieselbe Tasche. Wenn beide Geräte zusammen verloren gehen, hilft dir die beste Redundanz nicht. Bewahre das Ersatzgerät beispielsweise in einer verschlossenen Schublade, einem Dokumentenfach oder einem anderen Ort auf, den du im Alltag nicht ständig mitnimmst.
Registriere den Ersatzschlüssel bei jedem wichtigen Dienst während der Ersteinrichtung. Warte nicht bis zu dem Moment, in dem der erste Schlüssel verschwunden ist. Ohne bereits hinterlegte Alternative kann die Wiederherstellung deutlich komplizierter werden und je nach Anbieter eine Wartezeit oder einen Identitätsnachweis erfordern. Ein Produkt kann zwar technisch kompatibel sein, aber der konkrete Dienst, Browser oder Kontotyp kann Einschränkungen haben. Teste deshalb beide Geräte nach der Registrierung.
Auch Notfallcodes sind Bestandteil deines Sicherheitskonzepts. Drucke sie aus oder speichere sie verschlüsselt und offline. Ein Screenshot in einer ungeschützten Cloud-Galerie ist keine optimale Lösung. Prüfe außerdem regelmäßig, ob deine Wiederherstellungs-E-Mail erreichbar ist und ob die Kontodaten aktuell sind. Wenn du einen Schlüssel verkaufst, verschenkst oder dauerhaft ausmustern möchtest, entferne ihn zunächst aus allen Konten.
Bei Verlust solltest du ihn sofort aus den Sicherheitsoptionen löschen, sofern du noch Zugriff über einen zweiten Schlüssel oder einen alternativen Wiederherstellungsweg hast. Sicherheit ist nicht mit dem Kauf abgeschlossen, sondern umfasst auch Pflege, Dokumentation und einen realistischen Plan für den Geräteverlust. Notiere dir daher, bei welchen Konten welcher Schlüssel registriert ist, aber bewahre diese Übersicht getrennt von den Geräten und Notfallcodes auf. So behältst du auch in einer stressigen Situation den Überblick.

USB-C, NFC und Kompatibilität im Gaming-Alltag
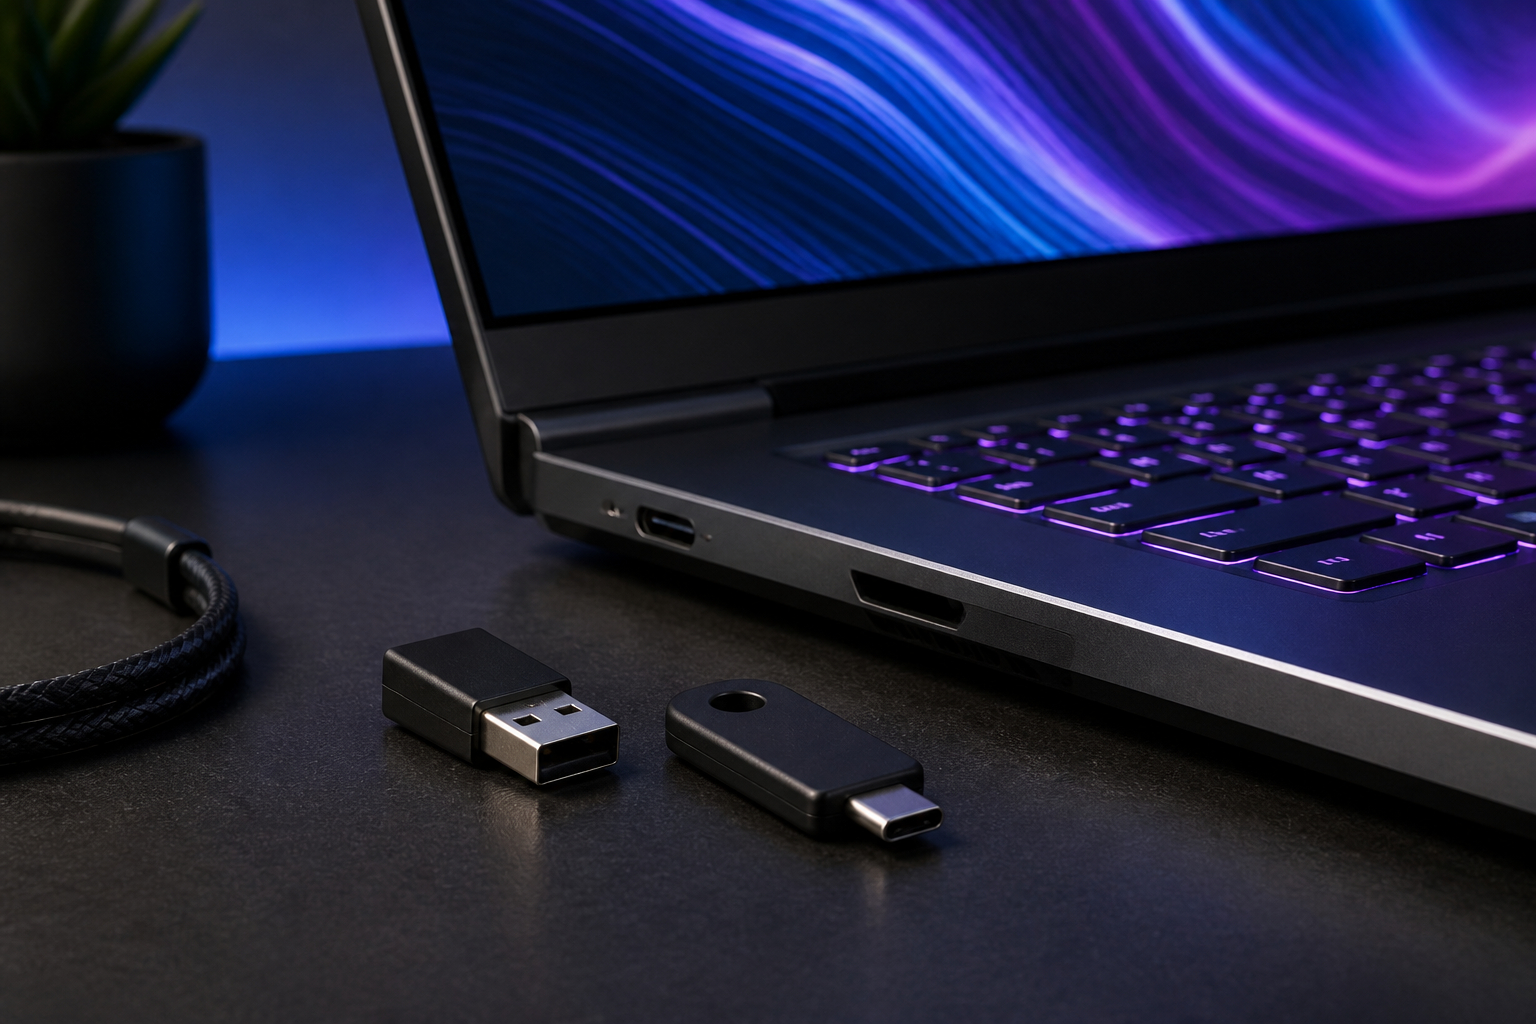
Moderne Gaming-Hardware ist nicht automatisch mit jedem Sicherheitsschlüssel kompatibel. Ein aktueller Laptop besitzt vielleicht ausschließlich USB-C-Anschlüsse, während dein Desktop-PC noch mehrere USB-A-Buchsen verwendet. Bei einem Gaming-Handheld können Platz, Schutzhülle oder ein schwer erreichbarer Port die Bedienung beeinflussen. Prüfe deshalb zuerst die Geräte, an denen du dich tatsächlich anmeldest. Wenn du regelmäßig zwischen PC und Smartphone wechselst, sind USB-C plus NFC oder ein Modell mit USB-A und NFC besonders vielseitig.
Bei iPhones und Android-Smartphones spielt NFC eine wichtige Rolle, sofern der Dienst und das Betriebssystem die Funktion unterstützen. Du musst den Schlüssel am richtigen Bereich positionieren und gegebenenfalls die Hülle entfernen. NFC ist keine drahtlose Fernbedienung mit unbegrenzter Reichweite, sondern eine Nahbereichsverbindung. Halte den Schlüssel ruhig, bis das Gerät die Authentifizierung bestätigt. Unter Windows oder macOS wird NFC bei vielen Modellen nicht als Ersatz für die USB-Verbindung genutzt.
Das ist besonders wichtig, wenn ein Produkt ausdrücklich zwischen mobiler NFC-Anmeldung und Desktop-Nutzung unterscheidet. Ein Schlüssel kann am Smartphone per NFC funktionieren, während du am Computer weiterhin einen passenden USB-Anschluss brauchst. Auch Adapter lösen nicht jedes Problem, insbesondere wenn der Anschluss verdeckt ist oder die Kontaktfläche schlecht erreichbar bleibt. Prüfe daher nicht nur die Buchse, sondern auch die mechanische Zugänglichkeit.
Zusätzlich solltest du Browser und Dienst getrennt betrachten. Chrome, Edge, Firefox und Safari unterstützen moderne WebAuthn-Funktionen grundsätzlich, aber einzelne Anbieter schränken bestimmte Anmeldearten ein. Ein Konto kann FIDO2 für den Browser anbieten, während eine native Spiele-App nur den Browser zur Sicherheitsverwaltung verwendet. Lies vor dem Kauf die Kompatibilitätshinweise des Anbieters und teste nach Möglichkeit mit einem weniger wichtigen Konto. So erkennst du Anschluss- oder Plattformprobleme, bevor du dein wichtigstes Gaming-Konto umstellst.

Die wichtigsten Auswahlkriterien für Gamer
Bei der Auswahl eines FIDO2-Sicherheitsschlüssels ist die Zertifizierung ein wichtiger Ausgangspunkt, aber nicht das einzige Kriterium. Prüfe zuerst, ob der Schlüssel FIDO2 beziehungsweise WebAuthn unterstützt und ob zusätzlich FIDO U2F benötigt wird. FIDO2 ist für moderne passwortlose Anmeldungen und starke Zwei-Faktor-Verfahren relevant, während U2F bei älteren oder einfacher integrierten Diensten eine Rolle spielen kann. Für dein Gaming-Konto zählt letztlich die konkrete Unterstützung durch den Anbieter. Eine allgemeine Zertifizierung ersetzt nicht den Blick in die Sicherheitseinstellungen der Plattform.
Danach folgt die Konnektivität. USB-A passt zu vielen Desktop-PCs und älteren Geräten, USB-C zu neueren Laptops, Tablets und Smartphones. NFC ist besonders praktisch, wenn du mobile Logins verwenden möchtest. Modelle mit mehreren Anschlüssen sind flexibler, können aber größer oder teurer sein. Wenn du den Schlüssel vor allem am heimischen PC nutzt, ist ein einzelner passender Anschluss wahrscheinlich ausreichend. Bist du oft unterwegs oder verwendest mehrere Gerätegrößen, zahlt sich zusätzliche Konnektivität eher aus.
Ein weiteres Kriterium sind Zusatzprotokolle. Ein einfacher FIDO2-Key ist übersichtlich und kann für reine WebAuthn-Anmeldungen vollkommen genügen. TOTP- oder HOTP-Unterstützung ist interessant, wenn du viele Konten absichern musst, die noch keinen FIDO2-Schlüssel akzeptieren. Prüfe in diesem Fall, ob eine Authenticator-App oder Verwaltungssoftware erforderlich ist und wie viele Konten gespeichert werden können.
Auch die Bauform sollte zu deinem Alltag passen: Eine drehbare Abdeckung schützt Anschlüsse, ein kleines Gehäuse lässt sich unauffällig transportieren und ein robustes, wasserfestes Design verzeiht den Alltag am Schlüsselbund. Abschließend solltest du die Ersatzschlüssel-Frage in dein Budget einplanen. Zwei kompatible, einfache Schlüssel sind oft sinnvoller als ein extrem vielseitiges Gerät ohne Backup. Entscheidend sind daher nicht möglichst viele Funktionen, sondern zuverlässige Kompatibilität, einfache Bedienung und eine realistische Nutzung im Alltag.

Sicherheitsplan und Fazit: So schützt du deine Gaming-Konten dauerhaft
Ein sinnvoller Sicherheitsplan für dein Gaming-Konto besteht aus mehreren Ebenen. Verwende zunächst ein einzigartiges, langes Passwort und speichere es in einem seriösen Passwortmanager. Aktiviere danach FIDO2 oder einen Sicherheitsschlüssel, wenn die Plattform dies anbietet. Registriere zwei Schlüssel, sichere die Notfallcodes offline und aktiviere Login-Benachrichtigungen. Überprüfe in regelmäßigen Abständen die aktiven Sitzungen und entferne Geräte, die du nicht erkennst. Diese Schritte sind weniger spektakulär als ein neues Gaming-Upgrade, verhindern aber, dass ein einzelner Fehler gleich die Kontrolle über dein Konto kostet.
Behalte auch die menschliche Seite im Blick. Kein Anbieter, Moderator oder Support-Mitarbeiter sollte dich per Direktnachricht nach deinem Passwort oder einem Einmalcode fragen. Öffne keine Login-Links aus überraschenden Chats und kontrolliere die Domain in der Adresszeile. Ein FIDO2-Schlüssel schützt dich stark vor dem einfachen Kopieren von Zugangsdaten, aber er kann nicht verhindern, dass du dich auf einer echten Seite bewusst in ein falsches Konto einloggst oder einem Betrüger deine Wiederherstellungscodes gibst. Teile niemals Fotos von Notfallcodes und lagere den Ersatzschlüssel nicht gemeinsam mit diesen Codes.
Ein starkes Passwort ist die Grundlage, aber für ein wertvolles Gaming-Konto sollte es nicht die einzige Verteidigung bleiben. FIDO2-Sicherheitsschlüssel und Passkeys erschweren Phishing, weil die kryptografische Anmeldung an die echte Website gebunden wird. Für dich bedeutet das im besten Fall eine kurze Berührung statt der Eingabe eines kopierbaren Codes. Der Schlüssel braucht in der Regel keine Batterie und keine eigene Internetverbindung, ist leicht zu transportieren und kann viele wichtige Konten absichern.
Die beste Wahl hängt von deinen Geräten und Anforderungen ab. USB-A passt häufig zu Desktop-PCs, USB-C zu aktuellen Laptops und Mobilgeräten. NFC ist praktisch für kompatible Smartphones. Ein einfacher Security Key konzentriert sich auf FIDO2 und U2F, während multifunktionale Modelle zusätzlich TOTP oder HOTP anbieten können. Prüfe die Hinweise zu Desktop-NFC, Windows Hello, ID Austria und der Unterstützung des konkreten Dienstes genau. Unabhängig vom Modell gilt eine Regel besonders deutlich: Kaufe und registriere einen Primär- und einen Ersatzschlüssel. Wenn du diese Schritte mit einem individuellen Passwort, einem Passwortmanager und einem wachsamen Umgang mit Links kombinierst, machst du die Übernahme deines Gaming-Kontos erheblich schwieriger.

Häufige Fragen zu FIDO2-Sicherheitsschlüsseln für Gaming-Konten
Ist ein FIDO2-Sicherheitsschlüssel sicherer als eine Authenticator-App?
In vielen Phishing-Szenarien bietet ein FIDO2-Sicherheitsschlüssel einen entscheidenden Vorteil. Die Anmeldung basiert auf einem kryptografischen Schlüsselpaar, und die Antwort wird an die echte Website gebunden. Eine nachgebaute Login-Seite kann dein Passwort kopieren, kann aber normalerweise keine gültige Antwort für die echte Domain erzeugen. Bei einer Authenticator-App wird dagegen ein zeitlich begrenzter Code angezeigt. Dieser ist zwar deutlich besser als gar kein zweiter Faktor, kann aber von einem Angreifer in einem Echtzeit-Phishing-Angriff abgefragt und sofort weiterverwendet werden.
Das bedeutet nicht, dass Authenticator-Apps nutzlos sind. Sie sind eine wichtige Ausweichmöglichkeit, wenn ein Dienst keine FIDO2-Schlüssel akzeptiert, und können bei der Kontowiederherstellung helfen. Ein gut abgesichertes Konto nutzt FIDO2 für kompatible Dienste und behält für Notfälle sichere Alternativen. Wichtig ist außerdem, dass du den Schlüssel korrekt registrierst, einen Ersatzschlüssel besitzt und Notfallcodes geschützt aufbewahrst. Der Hardware-Key schützt nicht vor jeder Art von Betrug, Schadsoftware oder freiwilliger Preisgabe deiner Wiederherstellungsdaten. Als phishing-resistenter Faktor ist er für wertvolle Gaming-Konten aber häufig die stärkere Wahl.
Kann ich mit einem FIDO2-Schlüssel jedes Gaming-Konto schützen?
Nein. Der jeweilige Anbieter muss Sicherheitsschlüssel, FIDO2, WebAuthn oder Passkeys in seinen Konto- und Sicherheitsoptionen unterstützen. Bei manchen Plattformen ist die Funktion direkt verfügbar, bei anderen nur über die Website, eine bestimmte Kontostufe oder einen bestimmten Browser. Einige Dienste erlauben FIDO2 ausschließlich als zusätzlichen Faktor und nicht als vollständig passwortlose Anmeldung. Andere akzeptieren möglicherweise nur bestimmte Wiederherstellungswege.
Prüfe deshalb vor dem Kauf die offizielle Hilfeseite und die Sicherheitseinstellungen deines konkreten Kontos. Suche nach Begriffen wie Hardware-Sicherheitsschlüssel, Security Key, Passkey oder WebAuthn. Berücksichtige auch den Anschluss deines Geräts und die verwendete App. Ein Schlüssel mit NFC kann auf einem Smartphone funktionieren, während die Desktop-Anmeldung weiterhin USB-A oder USB-C benötigt. Teste die Einrichtung zuerst an einem weniger kritischen Konto. Wenn du mehrere Gaming-Dienste nutzt, solltest du jeden Dienst einzeln prüfen und nicht von der Kompatibilität einer Plattform auf eine andere schließen.
Was passiert, wenn ich meinen Sicherheitsschlüssel verliere?
Wenn du einen zweiten Schlüssel registriert hast, ist der Verlust des Hauptschlüssels meist gut beherrschbar. Melde dich mit dem Ersatzschlüssel an, öffne die Sicherheitsverwaltung des jeweiligen Kontos und entferne den verlorenen Schlüssel aus der Liste. Ändere bei Bedarf auch das Kontopasswort und prüfe aktive Sitzungen. So kann die verlorene Hardware nicht mehr zur Anmeldung verwendet werden. War der Schlüssel mit mehreren Konten verknüpft, wiederholst du diesen Vorgang bei jedem Dienst.
Schwierig wird es, wenn nur ein Schlüssel registriert war und du keine Notfallcodes oder alternative Wiederherstellungsmethode besitzt. Dann musst du den offiziellen Support- und Wiederherstellungsprozess des Anbieters nutzen. Eine Garantie für eine schnelle Freischaltung gibt es nicht. Deshalb solltest du zwei Schlüssel von Beginn an einrichten und getrennt aufbewahren. Der Ersatzschlüssel muss nicht täglich mitgeführt werden. Er sollte aber erreichbar sein, wenn der erste Schlüssel kaputtgeht oder verloren wird. Bei einem Diebstahl solltest du die Registrierung so schnell wie möglich widerrufen, sofern du noch über einen anderen Weg Zugriff hast.
Brauche ich für einen FIDO2-Sicherheitsschlüssel eine Batterie oder Internet?
Die meisten klassischen FIDO2-Hardware-Schlüssel benötigen weder eine eigene Batterie noch eine separate Netzwerkverbindung. Die Stromversorgung erfolgt bei einer USB-Verbindung über den Anschluss des Computers oder Smartphones. Bei NFC wird die notwendige Energie typischerweise über das NFC-Feld des kompatiblen Mobilgeräts bereitgestellt. Der Schlüssel kommuniziert dabei mit dem Gerät, während die eigentliche Internetverbindung über den Computer oder das Smartphone und den jeweiligen Dienst läuft.
Das bedeutet jedoch nicht, dass du dich völlig offline bei einem Online-Konto anmelden kannst. Für die Prüfung des Kontos und der Serverantworten benötigt dein Gerät normalerweise weiterhin eine Internetverbindung. Außerdem können bestimmte Zusatzfunktionen, beispielsweise die Verwaltung von TOTP-Konten, eine passende App oder Software voraussetzen. Lies die Hinweise des konkreten Modells und beachte, dass ein USB-C- oder NFC-Schlüssel an einem Gerät ohne passenden Anschluss nicht automatisch funktioniert. Für den Alltag ist der batterielose Betrieb trotzdem ein großer Vorteil: Du musst keinen Akku laden und kannst den Schlüssel jahrelang am Schlüsselbund bereithalten.
Sollte ich einen einfachen FIDO2-Key oder ein multifunktionales Modell kaufen?
Ein einfacher Schlüssel ist sinnvoll, wenn du vor allem wenige wichtige Gaming-, E-Mail- und Passwortmanager-Konten absichern möchtest und der Anbieter FIDO2 oder U2F unterstützt. Die Einrichtung ist meist übersichtlich, und du bezahlst nicht für Funktionen, die du nicht nutzt. Achte trotzdem auf den passenden Anschluss, NFC-Bedarf, FIDO2-Unterstützung und eine robuste Bauform. Ein zweiter einfacher Schlüssel als Backup ist häufig wichtiger als ein besonders großer Funktionsumfang.
Ein multifunktionales Modell mit TOTP, HOTP oder weiteren Protokollen eignet sich eher für Menschen mit vielen unterschiedlichen Konten und Anbietern. Damit kannst du unter Umständen FIDO2-Anmeldungen und ältere Einmalpasswort-Verfahren in einer Sicherheitslösung bündeln. Das kann bequem sein, bringt aber zusätzliche Einrichtungsschritte und mögliche Speichergrenzen mit sich. Prüfe, ob eine Verwaltungs-App erforderlich ist und wie sie auf deinen Geräten funktioniert. Wenn du spezielle Anforderungen wie Unternehmensanmeldung, Smart Card, OpenPGP oder regionale Identitätsdienste hast, musst du die jeweiligen Zertifizierungs- und Kompatibilitätsstufen besonders genau kontrollieren. Wähle also nach deinem tatsächlichen Kontomix und nicht nur nach der längsten Liste von Funktionen.
Wie verhindere ich, dass der Sicherheitsschlüssel beim Spielen stört oder verloren geht?
Du musst den Schlüssel nicht dauerhaft im USB-Port stecken lassen. Bewahre ihn während des Spielens an einem festen, leicht erreichbaren Ort am Schreibtisch auf und stecke ihn nur für die Anmeldung ein. Ein Schlüsselanhänger oder eine kleine Schutzhülle kann verhindern, dass er zwischen Kabeln oder unter dem Monitor verschwindet. Bei einem Desktop-PC ist ein gut erreichbarer Frontanschluss praktisch. Bei einem Laptop solltest du darauf achten, dass der Schlüssel nicht unter Spannung steht, wenn du das Gerät bewegst.
Für mobile Anmeldungen kann NFC die Handhabung vereinfachen, weil du den Schlüssel nicht physisch einstecken musst. Unterwegs gehört er an einen sicheren Schlüsselbund und nicht lose in eine Tasche mit Metallgegenständen. Entscheide dich idealerweise für ein Modell mit schützender Abdeckung oder robustem Gehäuse. Der wichtigste organisatorische Schutz bleibt jedoch der Ersatzschlüssel. Registriere ihn vorab und bewahre ihn getrennt auf. So musst du nicht aus Bequemlichkeit auf schwächere Sicherheitsmethoden zurückgreifen, falls der täglich genutzte Schlüssel gerade nicht auffindbar ist.